Ein DSGVO-konformes Cookie-Banner auf einer WordPress-Website hat eine einzige echte Aufgabe: Es muss verhindern, dass Analytics, Werbepixel und eingebettete Videos laden, bevor der Besucher Ja gesagt hat. Text und Buttons kommen erst danach. Ein Banner, das eine nette Nachricht zeigt, während Google Analytics schon läuft, ist das Problem, das Aufsichtsbehörden am häufigsten finden, und keine Formulierung kann es beheben.
Dieser Leitfaden zeigt, was die Regeln verlangen, was die europäischen Datenschutzbehörden in der Praxis prüfen und wie du deine eigene Website in zehn Minuten testest. Er ist eine allgemeine Information und keine Rechtsberatung.
Welche Regeln für Cookies gelten
Zwei europäische Texte greifen ineinander.
- Die ePrivacy-Richtlinie sagt in Artikel 5 Absatz 3, dass das Speichern von Informationen auf dem Gerät eines Besuchers oder das Auslesen dieser Informationen eine Einwilligung braucht, außer es ist für den Dienst, den der Besucher angefordert hat, unbedingt erforderlich. Das betrifft Cookies, aber auch Local Storage, Pixel und Fingerprinting. Du kannst die Richtlinie auf EUR-Lex nachlesen.
- Die DSGVO legt fest, was eine gültige Einwilligung ist: freiwillig, für den bestimmten Fall, in informierter Weise und unmissverständlich, abgegeben durch eine eindeutige bestätigende Handlung (Artikel 4 Nr. 11). Artikel 7 Absatz 3 ergänzt, dass der Widerruf so einfach sein muss wie die Erteilung der Einwilligung. Den vollständigen Text findest du ebenfalls auf EUR-Lex.
Jedes Land setzt die Richtlinie mit einem eigenen Gesetz um und hat eine eigene Aufsichtsbehörde: die CNIL in Frankreich, den Garante in Italien, die AEPD in Spanien, in Deutschland die Datenschutzbehörden der Länder. Das deutsche Gesetz ist das TDDDG, bis Mai 2024 TTDSG genannt; die Einwilligungsregel steht dort in § 25. Im Detail unterscheiden sich die Länder ein wenig, im Kern nicht.
Was ein konformes Banner leisten muss
1. Vor der Einwilligung blockieren
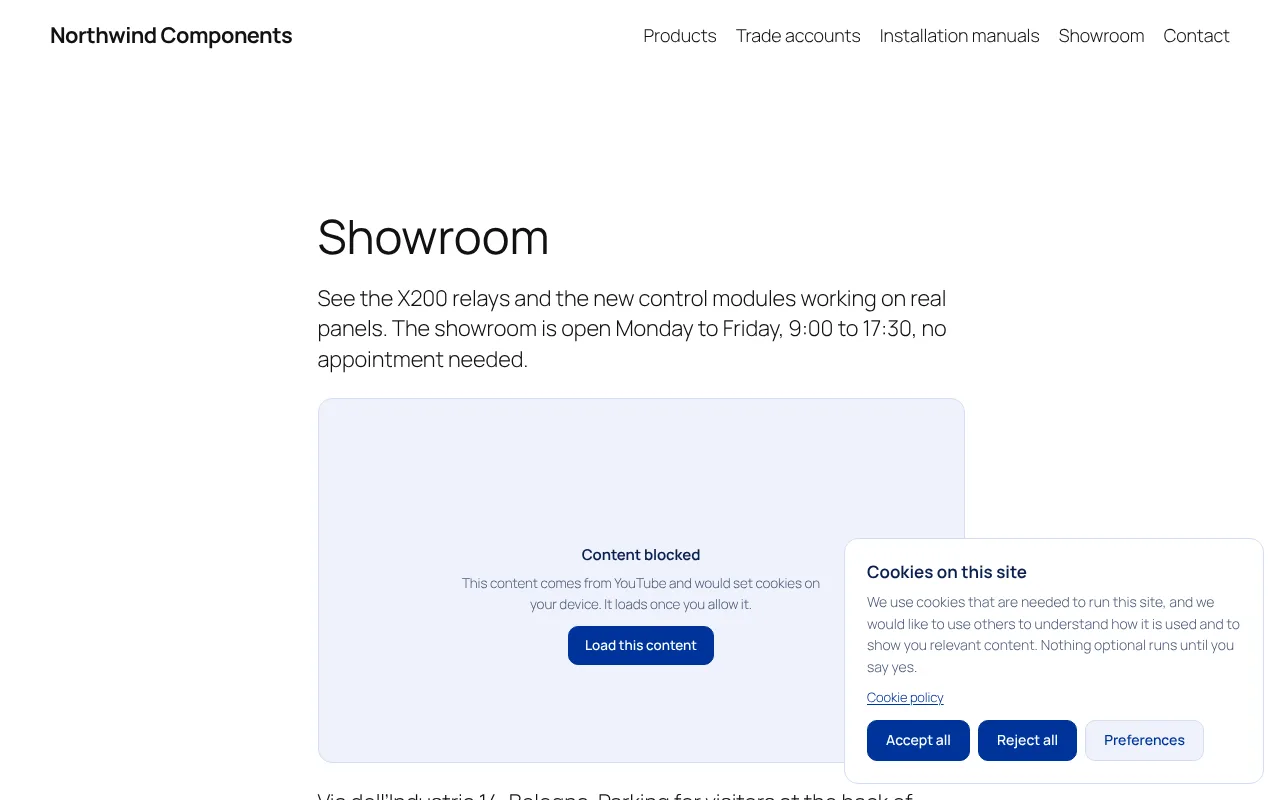
Nichts, was eine Einwilligung braucht, darf laufen, bevor der Besucher gewählt hat. Auf einer WordPress-Website sind das meist das Snippet von Google Analytics oder Tag Manager, das Meta Pixel, eingebettete YouTube-Videos, Google Maps, Chat-Widgets und externe Schriften. Wenn eines davon schon beim ersten Seitenaufruf lädt, ist das Banner reine Dekoration. Wie das bei den Google-Tags im Einzelnen geht, steht unter Google Analytics erst nach der Einwilligung laden.
2. Ablehnen so einfach wie Akzeptieren
Ein Button Alle ablehnen gehört auf die erste Ebene, direkt neben Alle akzeptieren, in derselben Größe, Farbe und Gewichtung. Ein grauer Link unter dem Text oder eine Ablehnen-Option, die erst in einem zweiten Fenster auftaucht: Genau daran stören sich die meisten Behörden. Im Januar 2023 veröffentlichte der Europäische Datenschutzausschuss (EDSA) den Bericht seiner Cookie-Banner-Taskforce, und eine große Mehrheit der Behörden war sich einig, dass ein fehlender Ablehnen-Button auf der ersten Ebene ein Verstoß ist.
Die französische CNIL hatte das schon mit Zahlen unterstrichen: Ende 2021 verhängte sie gegen Google 150 Millionen Euro und gegen Facebook 60 Millionen Euro Bußgeld, weil das Ablehnen von Cookies mehr Klicks erforderte als das Akzeptieren (Zusammenfassung von Hunton, auf Englisch).
3. Kategorien, standardmäßig ausgeschaltet
Besucher müssen zum Beispiel Statistik akzeptieren und Marketing ablehnen können. Üblich sind die Gruppen Notwendig, Präferenzen, Statistik und Marketing. Jedes Kästchen außer Notwendig ist anfangs leer: Der Gerichtshof der EU hat im Fall Planet49 (C-673/17, 2019) entschieden, dass ein vorab angekreuztes Kästchen keine gültige Einwilligung ist.
4. Ehrliche Kategorien
Ein Analyse-Tool oder ein Werbepixel unter „Notwendig“ einzuordnen, damit es ohne Nachfrage läuft, gehört zu den Praktiken, die die Taskforce des EDSA aufgelistet hat. Notwendig heißt, dass die Website ohne es nicht funktioniert: das Sitzungscookie eines Warenkorbs, ein Login, ein Zahlungsformular, ein Spamschutz im Kontaktformular.
5. Klare Informationen
Das Banner sagt in einfachen Worten, was du einsetzt und wofür, und verlinkt auf eine Cookie-Richtlinie, die jeden Dienst mit Zweck und Betreiber auflistet. Vage Formulierungen wie „um Ihr Nutzungserlebnis zu verbessern“ reichen nicht, damit eine Einwilligung als informiert gilt.
6. Ein Weg zurück
Besucher müssen ihre Einwilligung jederzeit widerrufen können, und zwar so einfach, wie sie sie erteilt haben. In der Praxis heißt das: ein kleiner Button, der auf jeder Seite in einer Ecke bleibt, oder ein Link „Cookie-Einstellungen“ im Footer, der das Banner wieder öffnet.
7. Nachweis der Einwilligung
Nach Artikel 7 Absatz 1 DSGVO musst du nachweisen können, dass ein Besucher eingewilligt hat. Am einfachsten geht das mit einem Einwilligungsprotokoll mit Datum, Uhrzeit, den gewählten Kategorien und einer anonymen ID, ohne IP-Adressen zu speichern.
8. Eine sinnvolle Laufzeit
Eine Entscheidung sollte nicht ewig gelten, und das Banner sollte auch nicht bei jedem Besuch wiederkommen. Sechs bis zwölf Monate ist der Rahmen, den die meisten Behörden nennen. Die Leitlinien des italienischen Garante vom 10. Juni 2021 fügen zwei lokale Details hinzu: Wer das Banner mit dem X schließt, lehnt ab, und nach einer Ablehnung sollte das Banner mindestens sechs Monate lang nicht wieder erscheinen, außer es ändert sich etwas Wesentliches.
Was keine Einwilligung braucht
Unbedingt erforderliche Cookies und Speicher dürfen ohne Nachfrage laufen: Warenkorb, Login-Sitzung, die vom Besucher gewählte Sprache, Lastverteilung, Sicherheitstokens und das Cookie, das sich die Einwilligung selbst merkt. In der Cookie-Richtlinie nennst du sie trotzdem.
Einige Behörden, etwa die CNIL und der Garante, erlauben Reichweitenmessung ohne Einwilligung unter strengen Bedingungen: Die Daten dienen nur deiner eigenen Statistik, werden nicht mit anderen Daten verknüpft, IP-Adressen werden gekürzt, und es gibt keine Übermittlung, die dem Anbieter eine Nutzung für eigene Zwecke erlaubt. Eine Standardeinrichtung von Google Analytics erfüllt diese Bedingungen nicht, plane also eine Einwilligung ein.
Teste deine Website in zehn Minuten
- Öffne die Website in einem privaten Browserfenster, damit keine frühere Entscheidung gespeichert ist.
- Öffne die Entwicklertools (in den meisten Browsern mit F12), geh zum Tab Network (Netzwerk) und lade die Seite neu.
- Bevor du irgendetwas im Banner anklickst, gib
google,facebookundyoutubeins Filterfeld ein. Anfragen angoogle-analytics.com,googletagmanager.com,connect.facebook.netoderyoutube.combedeuten, dass diese Dienste vor der Einwilligung laden. - Sieh dir im Tab Application (Anwendung) die Cookies an. Namen wie
_ga,_gidoder_fbpvor dem ersten Klick sind ein Problem. - Klicke auf Alle ablehnen, lade neu und prüfe noch einmal: Es sollte nichts Neues erscheinen.
- Such den Weg zurück: einen Button oder Footer-Link, der das Banner wieder öffnet.
Wenn Schritt 3 oder 4 Tracker zeigt, liegt die Lösung nicht im Bannertext, sondern im Blockieren.
Umsetzung in WordPress
WordPress hat kein eigenes Cookie-Banner, du brauchst also ein Plugin. Achte beim Vergleich auf die Punkte oben statt auf das Design: Blockiert das Plugin Skripte und Einbettungen vor der Einwilligung, oder zeigt es nur eine Nachricht? Kannst du den Ablehnen-Button verstecken oder abschwächen? (Ein gutes Plugin lässt das nicht zu.) Führt es ein Einwilligungsprotokoll? Sendet es Signale für Google Consent Mode v2?
Unser Plugin Cookie Consent ist um genau diese Prüfpunkte herum gebaut. Es entfernt die Tracker schon auf dem Server aus der Seite, bevor sie deine Website verlässt, und setzt nur das wieder ein, was der Besucher erlaubt hat. Deshalb funktioniert es auch mit Seiten-Cache. Akzeptieren und Ablehnen sehen immer gleich aus, und die kostenlose Version deckt Blockieren, Kategorien, Consent Mode v2 und die Seite mit der Cookie-Richtlinie bereits ab.
Für die Einrichtung folge der Anleitung Das Banner in fünf Minuten einrichten. Das Einwilligungsprotokoll und der Website-Scan gehören zu Pro.
Checkliste
- Kein Analytics, kein Pixel, kein Video und keine Karte lädt vor einer Entscheidung.
- Alle ablehnen auf der ersten Ebene, im selben Look wie Alle akzeptieren.
- Kategorien standardmäßig aus, Notwendig nur für das, was wirklich notwendig ist.
- Eine Cookie-Richtlinie, die jeden Dienst nennt.
- Ein Button oder Link auf jeder Seite, um die Entscheidung zu ändern.
- Ein Nachweis jeder Einwilligung, ohne IP-Adressen.
- Das Banner fragt nach sechs bis zwölf Monaten erneut oder sobald du einen Dienst hinzufügst.
Die meisten Websites scheitern an den ersten beiden Punkten. Wenn die stimmen, ist der Rest ein Nachmittag Arbeit.
Häufige Fragen
Braucht jede WordPress-Website ein Cookie-Banner?
Nur wenn sie Cookies oder ähnliche Speicher nutzt, die nicht unbedingt erforderlich sind. Eine Website ohne Analytics, ohne eingebettete Videos oder Karten, ohne externe Schriften und ohne Werbepixel braucht unter Umständen keins. Die meisten Unternehmenswebsites nutzen aber mindestens eines davon und brauchen es in der Praxis also doch.
Reicht ein Banner mit nur einem OK-Button?
Nein. Ein Button „OK“ oder „Verstanden“ lässt keine echte Wahl. Die europäischen Behörden erwarten eine Ablehnen-Option auf der ersten Ebene, die so einfach zu nutzen ist wie Akzeptieren, und Tracker, die ausgeschaltet bleiben, bis der Besucher zustimmt.
Wie lange gilt eine Cookie-Einwilligung?
Das Gesetz nennt keine feste Frist. Die Behörden sprechen meist von sechs bis zwölf Monaten. Frag früher erneut, wenn du einen neuen Dienst hinzufügst oder sich ändert, was ein bestehender Dienst tut.
Muss ich Einwilligungen dokumentieren?
Nach der DSGVO musst du nachweisen können, dass eine Person eingewilligt hat. Ein Einwilligungsprotokoll mit Datum, Uhrzeit, Auswahl und einer anonymen ID ist dafür der praktische Weg.